Des sites WordPress infectés cachent leur malware dans des profils Steam
Une campagne malware WordPress utilise des profils Steam pour cacher des données de commande et contrôle via des caractères Unicode invisibles.
Des sites WordPress infectés cachent leur malware dans des profils Steam
Une campagne repérée par GoDaddy détourne les commentaires de profils Steam pour cacher des données de commande et contrôle.
BleepingComputer rapporte une campagne assez tordue visant des sites WordPress compromis.D’après les chercheurs de GoDaddy, près de 2 000 sites WordPress auraient été infectés par un malware qui utilise des profils Steam Community comme infrastructure de commande et contrôle.
L’idée est plutôt sournoise : au lieu d’héberger directement ses données sur un domaine louche, l’attaquant cache des informations dans des commentaires de profils Steam. Ces commentaires ont l’air normaux, parfois même camouflés en ASCII art, mais ils contiennent des caractères Unicode invisibles.
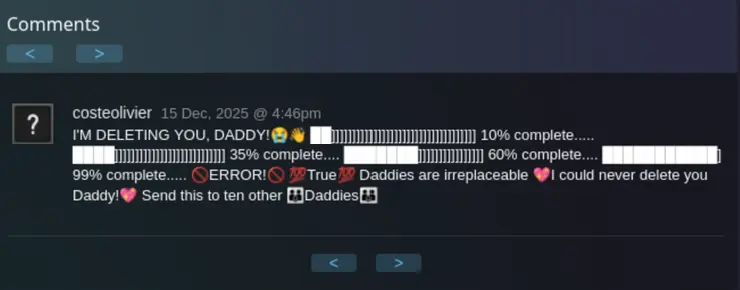
Le malware présent sur le site WordPress va lire ces commentaires, décoder les caractères cachés, puis reconstruire une URL vers un script malveillant.
C’est le genre de technique qui complique la détection. Steam est une plateforme légitime, donc un trafic sortant vers Steam ne saute pas forcément aux yeux comme un domaine fraîchement créé pour du malware.
L’infection initiale n’est pas clairement identifiée. GoDaddy évoque plusieurs possibilités :- identifiants admin WordPress volés
- accès FTP ou SFTP compromis
- thème ou plugin vulnérable
- compromission de chaîne logicielle
La campagne aurait été repérée pour la première fois en juillet 2025, et environ 1 980 sites WordPress infectés auraient été trouvés depuis.
Le malware ne se limite pas à charger du JavaScript côté visiteur. GoDaddy décrit aussi une backdoor côté serveur, capable de répondre à certaines requêtes et de modifier des fichiers PHP dans les plugins ou thèmes.
Pour un site WordPress compromis, supprimer un bout de JavaScript visible ne suffit pas forcément. S’il reste une backdoor côté serveur, l’attaquant peut réinjecter du code après nettoyage.
Côté admin WordPress, les points à vérifier sont assez classiques mais importants :- comptes administrateurs inconnus
- connexions suspectes
- fichiers modifiés dans les thèmes et plugins
- scripts externes injectés
- appels sortants vers Steam Community depuis le serveur
- caractères Unicode invisibles dans du contenu étrange
- fichiers PHP modifiés récemment
GoDaddy recommande de restaurer depuis une sauvegarde saine datant d’avant l’infection si possible. Sinon, le nettoyage manuel doit être très complet, parce qu’un seul composant resté actif peut permettre au malware de revenir.
Pour un WordPress exposé, le rappel est simple : mises à jour, MFA, comptes propres, plugins limités, sauvegardes testées. Rien de glamour, mais c’est souvent ce qui fait la différence quand une campagne automatise les compromissions.
Source : BleepingComputer
Analyse technique GoDaddy