WeedHack cible les joueurs Minecraft avec de faux mods
Une campagne malware nommée WeedHack cible les joueurs Minecraft via YouTube, SEO poisoning et faux mods capables de voler comptes et données.
WeedHack cible les joueurs Minecraft avec de faux mods
Une campagne Malware-as-a-Service repérée par McAfee vise les joueurs Minecraft avec de faux clients, mods et cheats diffusés via YouTube et le référencement piégé.
The Hacker News relaie une campagne malware assez sale autour de Minecraft.
Elle est nommée WeedHack par McAfee Labs, et elle serait active depuis janvier 2026. Le principe est classique, mais toujours efficace : proposer de faux clients Minecraft, mods ou cheats, puis pousser les joueurs à télécharger un fichier Java malveillant.
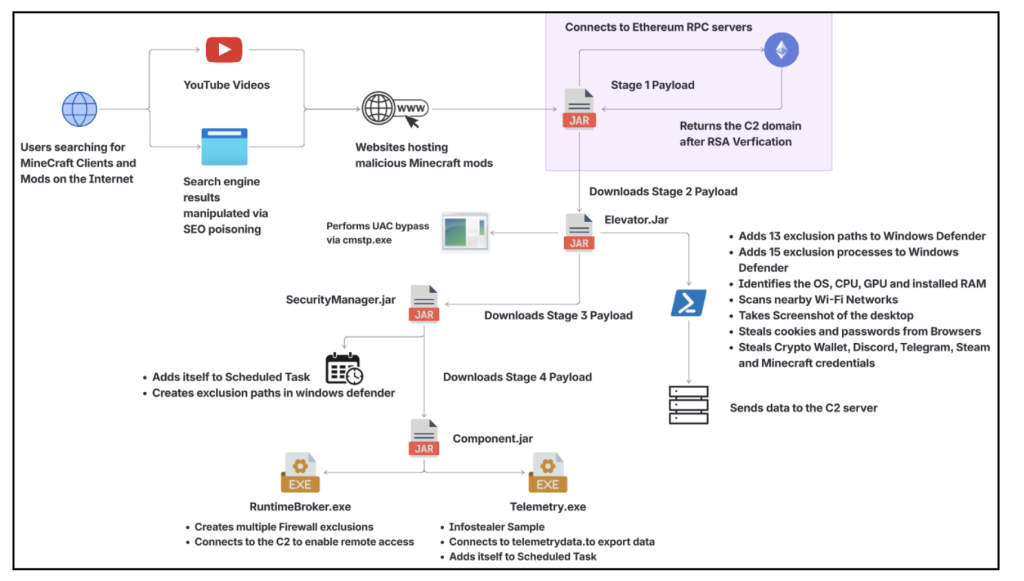
D’après McAfee, la campagne utilise surtout deux canaux :
- des vidéos YouTube qui présentent de faux mods ou clients Minecraft
- du SEO poisoning pour faire remonter de faux sites dans les résultats de recherche
Les chercheurs disent avoir identifié plus de 3 800 fichiers JAR malveillants uniques et plus de 240 URL liées à la distribution du malware.
Le point pénible, c’est que Minecraft attire aussi beaucoup de jeunes joueurs. Un faux mod ou un cheat présenté dans une vidéo YouTube peut vite paraître “normal”, surtout si les commentaires donnent l’impression que tout fonctionne.
WeedHack ne se limite pas à voler un compte Minecraft.La version gratuite du malware peut voler des sessions Minecraft, des cookies, des mots de passe de navigateurs, des données Discord, Steam, Telegram et même des portefeuilles crypto.
La version payante ajoute des fonctions de contrôle à distance : webcam, keylogger, partage d’écran, shell distant, upload et download de fichiers.
Autrement dit, on n’est pas sur un simple “virus de mod Minecraft”. On parle d’un vrai outil de compromission vendu comme service.
McAfee signale aussi un usage inquiétant autour du cyberharcèlement, avec des utilisateurs qui se serviraient des fonctions de contrôle à distance pour menacer ou surveiller leurs victimes.
Le bon réflexe reste simple : éviter les clients Minecraft douteux, les cheats, les liens dans les descriptions YouTube, et les mods récupérés hors sources connues. Si un fichier JAR vient d’un site étrange qui promet des miracles, il faut partir du principe qu’il peut faire bien plus que lancer Minecraft.
À surveiller côté utilisateur :- téléchargements de mods depuis YouTube
- faux launchers Minecraft
- fichiers JAR inconnus
- demandes pour désactiver l’antivirus
- comptes Discord, Steam ou Minecraft qui se comportent bizarrement
- activité webcam ou écran suspecte
The Hacker News mentionne aussi dans le même article d’autres campagnes, dont CountLoader et des mineurs crypto diffusés via du contenu piraté. Le fil rouge reste le même : faux logiciels, contenus populaires, et utilisateurs poussés à exécuter eux-mêmes le malware.
Source : The Hacker News
Analyse McAfee Labs