JDownloader : des liens d’installation ont été remplacés par des fichiers malveillants
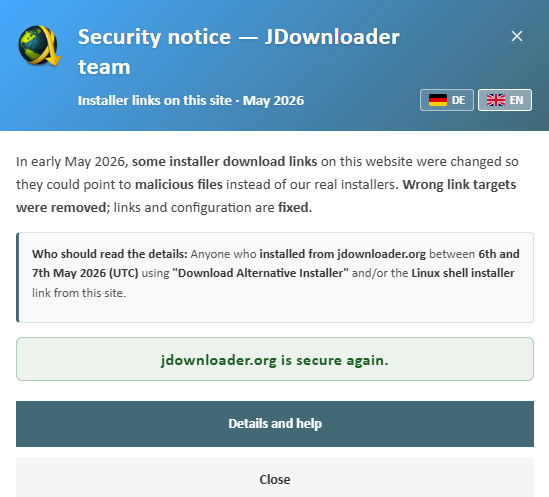
JDownloader a confirmé un incident sur son site officiel : certains liens d’installation ont été modifiés entre le 6 et le 7 mai 2026 pour pointer vers des fichiers malveillants. Les vrais installateurs et les mises à jour internes de JDownloader ne seraient pas concernés.
JDownloader : des liens d’installation ont été remplacés par des fichiers malveillants
JDownloader a publié un avis de sécurité après un incident sur son site officiel. Entre le 6 et le 7 mai 2026, certains liens de téléchargement ont été modifiés pour rediriger vers des fichiers malveillants au lieu des vrais installateurs.D’après JDownloader, les vrais fichiers d’installation n’ont pas été modifiés. Le problème venait surtout des liens affichés sur le site, via le CMS. Côté Windows, seuls les liens “Download Alternative Installer” seraient concernés. Côté Linux, le lien vers l’installeur shell pouvait aussi pointer vers un fichier piégé.
Le point important
Les installations déjà présentes et les mises à jour faites directement depuis JDownloader ne sont pas concernées. L’updater interne utilise une vérification cryptographique séparée.Par contre, si vous avez téléchargé puis lancé un installateur depuis jdownloader.org pendant la période à risque, surtout via “Download Alternative Installer”, il faut être prudent : vérifier la signature numérique, comparer les hash SHA256 publiés par JDownloader, lancer une analyse complète, voire réinstaller proprement le système si vous pensez avoir exécuté un fichier malveillant.
JDownloader indique que le site a été remis en ligne après correction, avec des liens propres vérifiés.
Sources
Avis officiel JDownloader