GitHub confirme un accès non autorisé à ses dépôts internes
GitHub enquête sur un accès non autorisé à des dépôts internes après la compromission d’un poste employé via une extension VS Code piégée.
GitHub confirme un accès non autorisé à ses dépôts internes
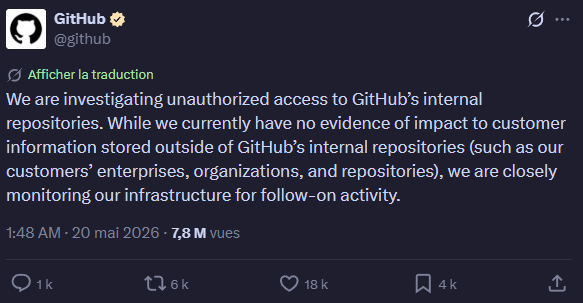
L’incident serait lié à une extension VS Code piégée ayant compromis l’appareil d’un employé GitHub.
GitHub a publié de nouveaux détails sur un incident de sécurité touchant ses dépôts internes.D’après l’entreprise, l’incident a été détecté et contenu après la compromission d’un appareil employé via une extension VS Code empoisonnée. GitHub indique avoir supprimé la version malveillante de l’extension, isolé le poste concerné, puis lancé sa réponse à incident.
L’évaluation actuelle de GitHub indique que l’activité observée concerne uniquement l’exfiltration de dépôts internes GitHub. Les revendications de l’attaquant autour d’environ 3 800 dépôts seraient cohérentes avec l’enquête en cours, selon GitHub.
L’entreprise précise aussi avoir rapidement réduit le risque en procédant à la rotation des secrets critiques, avec une priorité donnée aux identifiants les plus sensibles.
Le point important ici, ce n’est pas seulement le nombre de dépôts. Dans ce genre d’incident, les questions sensibles sont souvent : quels secrets étaient présents, quels workflows étaient exposés, et quelles informations internes peuvent aider à préparer une attaque plus ciblée ensuite.
GitHub continue d’analyser les logs, de vérifier la rotation des secrets, et de surveiller d’éventuelles activités de suivi. Un rapport plus complet doit être publié une fois l’enquête terminée.Ce cas rappelle aussi un risque très concret pour les développeurs : les extensions d’éditeur sont une vraie surface d’attaque. Une extension VS Code installée sur un poste de dev peut avoir beaucoup plus d’impact qu’un simple plugin esthétique.
Pour une équipe de dev, ça donne quelques réflexes à garder :
- limiter les extensions installées
- surveiller les extensions peu connues ou récemment modifiées
- éviter les tokens trop larges ou trop longs
- séparer les environnements sensibles
- auditer régulièrement les secrets présents dans les dépôts
Fil GitHub sur X