Claude Mythos : plus de 10 000 failles détectées par l’IA d’Anthropic
Avec Project Glasswing, Anthropic affirme que Claude Mythos a identifié plus de 10 000 failles critiques ou élevées chez ses partenaires.
Claude Mythos trouve des failles plus vite qu’on ne peut les corriger
Anthropic publie un premier bilan de Project Glasswing, son programme visant à utiliser Claude Mythos pour trouver des vulnérabilités avant les attaquants.
Anthropic a publié un premier retour sur Project Glasswing, son initiative de cybersécurité autour de Claude Mythos Preview.L’objectif est simple à résumer, mais beaucoup plus compliqué à gérer : utiliser des modèles IA très capables pour trouver des vulnérabilités dans des logiciels critiques avant que des attaquants ne le fassent.
D’après Anthropic, Claude Mythos Preview aurait permis de trouver plus de 10 000 vulnérabilités de sévérité élevée ou critique chez environ 50 partenaires.
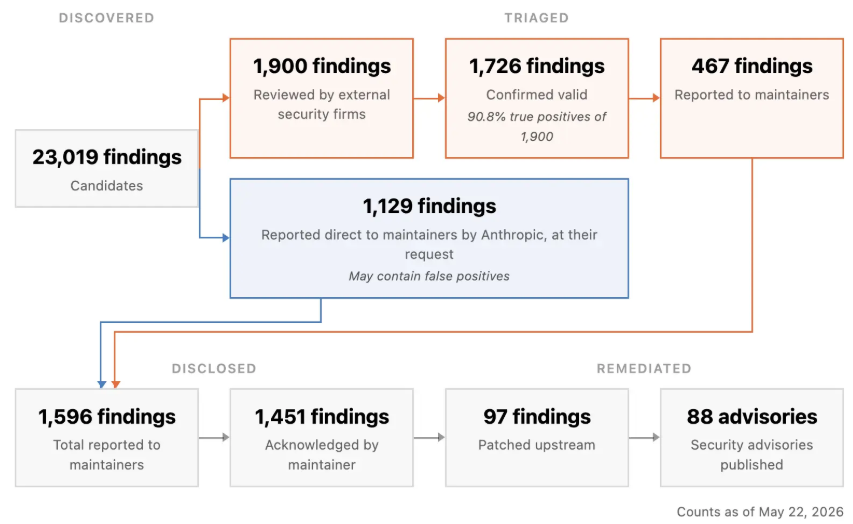
Anthropic dit aussi avoir scanné plus de 1 000 projets open source. Sur cet ensemble, Mythos Preview estime avoir trouvé 6 202 vulnérabilités élevées ou critiques, parmi 23 019 vulnérabilités toutes sévérités confondues.
Une partie de ces résultats a été triée manuellement par des sociétés de sécurité indépendantes. Sur 1 752 vulnérabilités évaluées, 90,6 % auraient été confirmées comme de vrais positifs, et 62,4 % comme réellement élevées ou critiques.
Le chiffre impressionne, mais le vrai sujet n’est pas seulement la détection. Anthropic le dit clairement : le goulot d’étranglement se déplace vers la vérification, la divulgation responsable et la correction. Trouver des failles plus vite que l’écosystème ne peut les corriger crée aussi un nouveau risque.
Plusieurs exemples sont cités dans le billet. Cloudflare aurait trouvé environ 2 000 bugs dans ses systèmes critiques, dont 400 de sévérité élevée ou critique. Mozilla aurait trouvé et corrigé 271 vulnérabilités dans Firefox 150 pendant des tests avec Mythos Preview.
Anthropic précise aussi que les détails techniques de nombreuses failles ne sont pas encore publiés, pour laisser le temps aux mainteneurs de corriger avant une divulgation plus complète.
C’est probablement le point le plus important : ces modèles ne sont pas seulement capables d’aider les défenseurs. Ils montrent aussi ce que des outils similaires pourraient permettre à des attaquants, si la capacité devient largement disponible sans garde-fous solides.
Anthropic ne prévoit donc pas encore de diffuser les modèles de classe Mythos au public. L’entreprise explique vouloir d’abord renforcer les protections, tout en donnant aux défenseurs une avance via Project Glasswing et des outils comme Claude Security.
Pour les mainteneurs open source, ça risque d’être un sujet compliqué. Recevoir plus de rapports de vulnérabilités peut être utile, mais seulement si les rapports sont exploitables, triés, reproductibles et accompagnés de temps pour patcher. Sinon, on remplace un problème par une avalanche de travail.
Ce que je retiens surtout : l’IA ne va pas seulement accélérer l’écriture de code. Elle va aussi accélérer l’audit, la recherche de failles, la génération de correctifs, mais aussi potentiellement l’exploitation. La défense va devoir suivre le rythme.Billet officiel Anthropic sur Project Glasswing
Article Le Monde Informatique