Accéder à son serveur maison en SSH sans ouvrir de port
Accédez à votre serveur maison en SSH sans ouvrir le port 22, grâce à Tailscale ou Cloudflare Tunnel, simplement et de façon sécurisée.
Mise en pratique avec Tailscale
Pour un usage perso ou homelab, Tailscale est probablement la solution la plus simple. L’idée est de créer un réseau privé entre vos machines, sans ouvrir de port sur la box.
1. Installer Tailscale sur le serveur
Sur le serveur Linux :
curl -fsSL https://tailscale.com/install.sh | sh
sudo tailscale up
La commande va afficher un lien pour connecter le serveur à votre compte Tailscale.sudo tailscale up
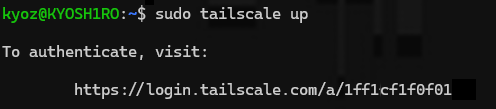
Une fois connecté, vérifiez l’état :
tailscale status
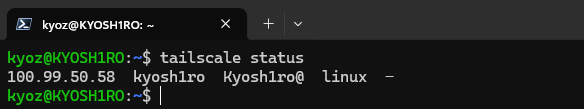
Vous devriez voir votre serveur et les autres machines connectées au même réseau Tailscale.
2. Installer Tailscale sur le PC client
Installez ensuite Tailscale sur votre PC portable, votre fixe ou même votre téléphone.Une fois connecté avec le même compte, les machines peuvent se voir directement via leur IP Tailscale.
Pour récupérer l’IP Tailscale du serveur :
tailscale ip -4
3. Se connecter en SSH
Depuis votre PC client :
ssh utilisateur@IP_TAILSCALE_DU_SERVEUR
Exemple :
Et là, vous êtes connecté à votre serveur maison sans avoir ouvert le port 22 sur votre box.
4. Option : activer Tailscale SSH
Tailscale propose aussi une fonction appelée Tailscale SSH. Elle permet de gérer l’accès SSH via Tailscale directement, avec les règles d’accès du tailnet.Sur le serveur :
sudo tailscale set --ssh
Ensuite, depuis une machine autorisée :
ssh utilisateur@nom-machine
Attention : Tailscale SSH fonctionne sur le port 22 côté IP Tailscale. Si vous utilisez déjà une configuration SSH classique, il faut bien comprendre ce que vous activez avant de le faire.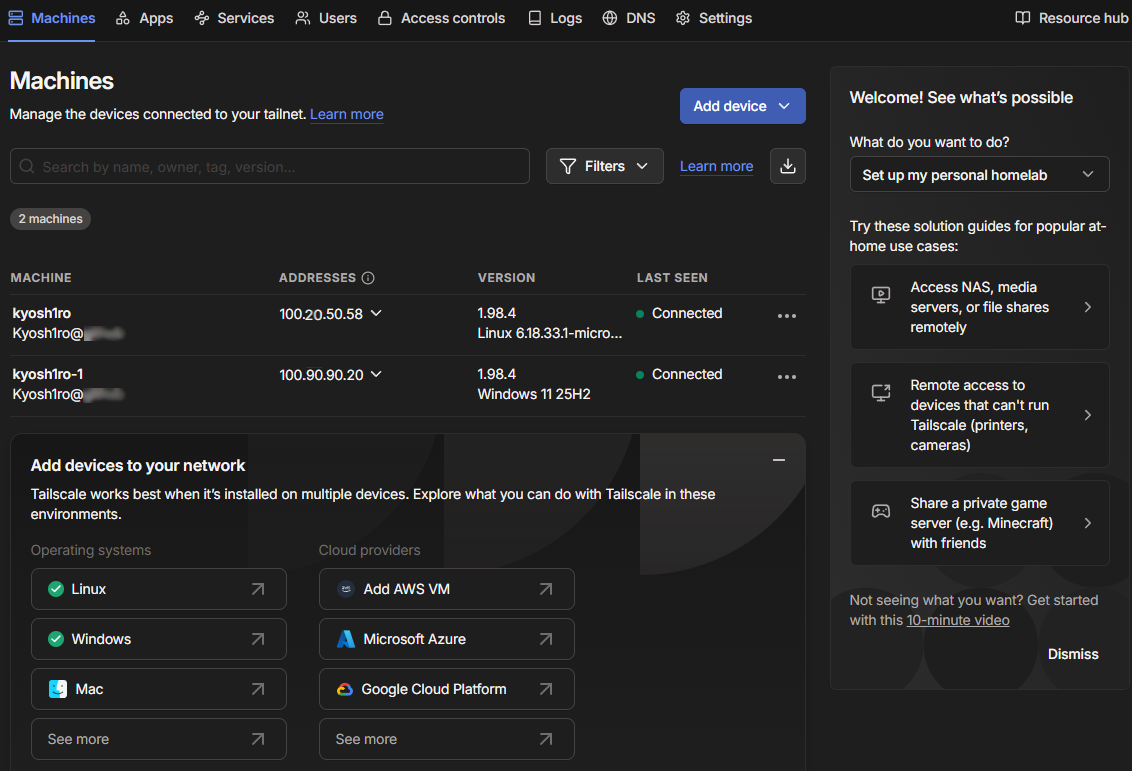
Alternative avec Cloudflare Tunnel
Cloudflare Tunnel peut aussi permettre d’accéder à un serveur SSH sans ouvrir de port entrant. C’est plus complet, mais aussi un peu plus lourd à mettre en place.L’idée est d’installer cloudflared sur le serveur, de créer un tunnel depuis le dashboard Cloudflare, puis de publier un hostname du type :
ssh.mondomaine.fr
Dans Cloudflare, le service peut pointer vers :
localhost:22
Ensuite, côté client, on peut passer par cloudflared dans la configuration SSH :
Host ssh.mondomaine.fr
ProxyCommand cloudflared access ssh --hostname %h
Puis se connecter avec :
Cloudflare ouvre alors une authentification via le navigateur avant de laisser passer la connexion SSH.
ProxyCommand cloudflared access ssh --hostname %h
Tailscale ou Cloudflare Tunnel ?
Pour moi, si le but est simplement d’accéder à son serveur maison depuis ses propres appareils, Tailscale est le plus simple.Cloudflare Tunnel devient intéressant si vous avez déjà un domaine chez Cloudflare, que vous voulez utiliser Cloudflare Access, ou que vous voulez une approche plus orientée Zero Trust.
Dans les deux cas, le but reste le même : éviter d’exposer SSH directement sur Internet quand ce n’est pas nécessaire.