Connexion d’un poste Windows à Entra ID (Azure AD Join)
I – Objectif
Connexion d’un poste Windows à Entra ID.
II – Prérequis
● Poste de travail sous Windows 10 ou 11
● Compte utilisateur Entra ID
● Compte utilisateur Entra ID
III – Préparation côté Entra ID / Intune
Rendez-vous sur
https://entra.microsoft.com
Ensuite, allez dans
Entra ID > Users > + New User
Ensuite rendez-vous sur la page d’administration de 365.Aller dans utilisateurs, sélectionner votre utilisateur créer précédemment et attribuer lui les licences nécessaires, ici Entra et Intune.
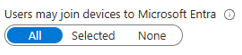
Ensuite, il faut activer le MDM automatique pour faire l’enrôlement de manière automatique.
Aller dans Entra ID, Devices, Devices Manager
IV – Méthode 1 : Join depuis l’OOBE (installation Windows neuve)
V – Méthode 2 : Join depuis un Windows déjà installé
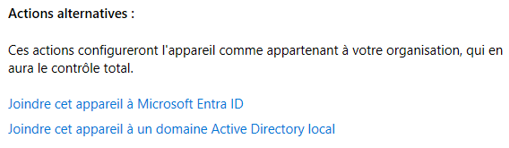
Aller dans Paramètres dans Windows > Accès professionnel ou scolaire
Choisissez « Joindre cet appareil à Microsoft Entra ID »
Et rentrez votre mail ou compte entra id
VI – Vérifications dans Windows
Dans une invite de commande ou powershell :
dsregcmd /status
VII – Vérifications dans Entra ID
Vérifier sur la page d’intune, que notre device enrollment est détecté et aussi dans la page d’admin d’Entra.
VIII – Vérifications dans Intune
et aussi dans la page d’admin d’Entra.
IX – Erreurs courantes et solutions
X – Résumé
VI – Exemples de GPO remplacées par Intune
✔ Sécurité
• Désactiver USB / stockage externe
• Forcer BitLocker + politique de récupération
• Configurer le pare-feu Windows
• Restreindre l’accès au Panneau de configuration
• Interdire l’installation d’apps non autorisées
✔ Paramètres Windows
• Forcer BitLocker + politique de récupération
• Configurer le pare-feu Windows
• Restreindre l’accès au Panneau de configuration
• Interdire l’installation d’apps non autorisées
• Définir un fond d’écran
• Forcer la longueur et durée de mot de passe
• Configurer l'écran verrouillé
• Désactiver la télémétrie
• Configurer OneDrive entreprise
✔ Applications / réseau
• Forcer la longueur et durée de mot de passe
• Configurer l'écran verrouillé
• Désactiver la télémétrie
• Configurer OneDrive entreprise
• Déployer Office 365
• Déployer Chrome/Edge/Firefox
• Ajouter des certificats racines
• Définir un proxy (auto / manuel)
• Configurer un VPN
• Déployer Chrome/Edge/Firefox
• Ajouter des certificats racines
• Définir un proxy (auto / manuel)
• Configurer un VPN
VII – Résumé (Tableau comparatif)
Fonction Active Directory local Entra ID IntuneGestion des identités ✔ Oui ✔ Oui (Cloud) ❌ Non
Join du PC AD Join Entra ID Join / Hybrid Gère les règles
GPO ✔ Oui ❌ Non ✔ Oui (MDM rules)
Déploiement apps SCCM / scripts ❌ ✔ Oui
Mise à jour Windows WSUS ❌ ✔ WUfB
Authentification Kerberos/NTLM OAuth2 / OpenID ❌
Zero Trust / MFA ❌ ✔ ✔ (via audit)
VIII – Points importants à retenir
🔹 Entra ID ≠ Active DirectoryCe n’est pas un DC dans le cloud, mais un service d’identité moderne.
🔹 Intune remplace la GPO
Pas à 100 %, mais pour la plupart des besoins actuels.
🔹 Le modèle moderne est basé sur :
• Zero Trust
• MFA obligatoire
• Appareils enregistrés et gérés via Intune
• Moins de serveurs locaux
• Postes autonomes, même hors réseau de l’entreprise
• MFA obligatoire
• Appareils enregistrés et gérés via Intune
• Moins de serveurs locaux
• Postes autonomes, même hors réseau de l’entreprise